Attacco hacker ai supermercati in Sicilia: frigoriferi manomessi e alimenti da buttare
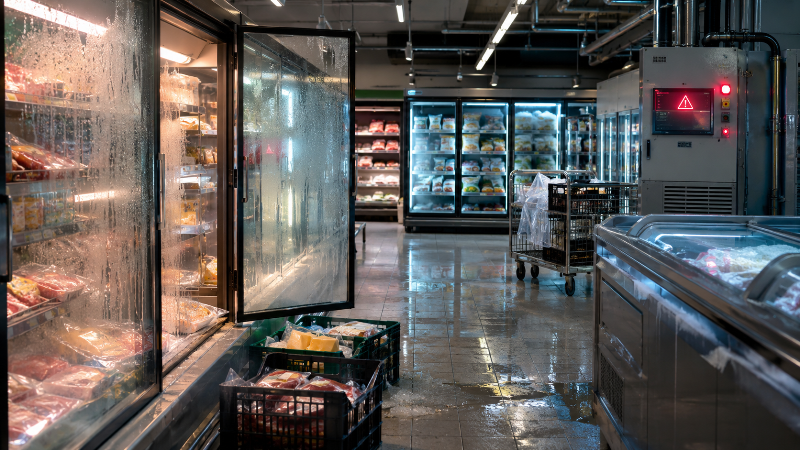
Marsala – Hacker colpiscono i supermercati siciliani e riescono a intervenire a distanza sui sistemi che regolano frigoriferi e congelatori. Temperature modificate, celle che iniziano a sbrinarsi e prodotti alimentari che, in alcuni casi, devono essere ritirati e smaltiti.
L’attacco informatico ha interessato diversi punti vendita della grande distribuzione nell’Isola e si inserisce in una serie di episodi registrati contemporaneamente anche in altre regioni italiane e in diversi Paesi europei.
Le prime ricostruzioni parlano di intrusioni nei sistemi utilizzati per la telegestione degli impianti di refrigerazione. In pratica, gli aggressori non hanno avuto bisogno di entrare fisicamente nei supermercati: avrebbero raggiunto attraverso Internet alcuni dispositivi collegati ai frigoriferi, modificandone da remoto i parametri di funzionamento.
La Polizia Postale ha avviato le indagini, mentre l’Agenzia per la cybersicurezza nazionale sta verificando le modalità utilizzate e le eventuali connessioni tra gli attacchi avvenuti in Italia e quelli registrati nel resto d’Europa.
Sicilia tra le regioni colpite
Le segnalazioni nell’Isola riguardano principalmente supermercati delle province di Palermo, Catania e Ragusa, mentre nelle prime ricostruzioni viene indicato un coinvolgimento complessivo di una ventina di punti vendita siciliani distribuiti in più province.
Tra le realtà interessate figurano punti vendita riconducibili a diversi marchi della grande distribuzione.
Il Gruppo Radenza, che gestisce supermercati nell’Isola, ha confermato attacchi ai sistemi di refrigerazione di alcuni negozi. In alcuni casi le temperature dei banchi frigoriferi sarebbero state alterate durante la notte, rendendo necessaria la verifica e, quando necessario, l’eliminazione della merce non più conservata alle condizioni previste.
Anche alcuni punti vendita Decò risultano interessati.
Giovanni Arena, amministratore delegato del gruppo Arena e rappresentante di Federdistribuzione in Sicilia, ha spiegato che l’accesso sarebbe avvenuto attraverso i sistemi utilizzati per la telegestione e il monitoraggio degli impianti frigoriferi.
Il punto comune individuato sarebbe stato l’accesso attraverso gli indirizzi IP dei dispositivi collegati.
Come hanno fatto a modificare le temperature
Hacker colpiscono i supermercati siciliani sfruttando una caratteristica ormai comune negli impianti moderni: la possibilità di controllarli a distanza.
Frigoriferi industriali, congelatori e celle refrigerate sono spesso collegati a sistemi informatici che consentono ai tecnici di controllare le temperature, ricevere allarmi e intervenire senza essere fisicamente presenti nel punto vendita.
Questa tecnologia permette di individuare rapidamente i guasti e garantire una gestione più efficiente degli impianti.
Ma un dispositivo collegato alla rete può diventare anche un punto vulnerabile se non dispone di protezioni sufficienti, se utilizza password deboli oppure se il software non viene aggiornato.
Una volta ottenuto l’accesso, gli aggressori possono modificare le impostazioni del sistema e, per esempio, aumentare la temperatura o avviare modalità che provocano lo sbrinamento.
Celle impostate a temperature anomale
In uno dei casi segnalati a Palermo, i responsabili di un punto vendita hanno trovato all’apertura frigoriferi con temperature completamente fuori dai valori necessari alla corretta conservazione degli alimenti.
Secondo quanto riferito nelle ricostruzioni raccolte, gli hacker avrebbero modificato il cosiddetto set point, cioè il valore al quale il sistema deve mantenere la temperatura.
In un caso è stata riferita addirittura un’impostazione a 50 gradi su impianti che avrebbero dovuto lavorare a temperature molto inferiori allo zero.
Il risultato è stato il deterioramento di parte degli alimenti e la necessità di svuotare alcuni banchi refrigerati.
Gli alimenti compromessi vengono ritirati
Quando viene interrotta la catena del freddo, la merce non può essere semplicemente rimessa nel congelatore e venduta come se nulla fosse accaduto.
Gli alimenti scongelati o rimasti per un periodo significativo a temperature non idonee possono infatti diventare pericolosi.
Per questo i supermercati interessati hanno avviato controlli e, nei casi necessari, hanno ritirato e smaltito i prodotti.
Palazzo Chigi ha successivamente precisato che, sulla base dei primi accertamenti, non sono emersi casi di rischio per la salute dei cittadini legati agli episodi verificatisi in Italia.
Il Governo ha sottolineato che eventuali anomalie vengono comunicate anche ai Nas dei Carabinieri per consentire gli interventi necessari.
Federconsumatori: attenzione ai prodotti congelati
Federconsumatori Sicilia invita comunque i consumatori a mantenere attenzione nella scelta dei surgelati.
L’associazione ricorda che un prodotto che si è parzialmente scongelato e successivamente ricongelato può rappresentare un rischio per la sicurezza alimentare.
Per alcuni prodotti sfusi all’interno della confezione, come piselli, patatine, fagiolini o spinaci, un possibile segnale è la presenza di un unico blocco compatto anziché degli alimenti separati tra loro.
Per prodotti confezionati in scatole di cartone, vengono invece indicate come possibili segnali da osservare l’umidità della confezione o un’eccessiva presenza di brina.
Naturalmente questi elementi non dimostrano automaticamente che un prodotto sia stato coinvolto nell’attacco informatico. Sono indicazioni generali per verificare che la catena del freddo sia stata mantenuta correttamente.
Il Governo: impatto limitato in Italia
La vicenda è arrivata anche sul tavolo del Governo.
Al termine di un confronto che ha coinvolto il sottosegretario alla Presidenza del Consiglio Alfredo Mantovano, rappresentanti del Governo, intelligence e Agenzia per la cybersicurezza nazionale, Palazzo Chigi ha parlato di un impatto limitato sul territorio italiano.
Secondo le prime verifiche, le unità commerciali coinvolte rappresenterebbero una quota ridotta rispetto alle migliaia di punti vendita presenti nel Paese.
Le criticità avrebbero riguardato soprattutto sistemi non aggiornati, dispositivi esposti direttamente su Internet o meccanismi di autenticazione non sufficientemente robusti.
La maggior parte della rete della grande distribuzione sarebbe invece protetta da sistemi aggiornati capaci di contrastare questo genere di intrusioni.
Le indagini della Polizia Postale
La Polizia Postale sta cercando di ricostruire la provenienza degli attacchi e di verificare se gli episodi italiani facciano parte di una stessa operazione internazionale.
Gli specialisti stanno analizzando i sistemi compromessi, le modalità di accesso e gli eventuali punti comuni tra le diverse aziende coinvolte.
Al momento non risulta accertata la responsabilità di uno Stato o di una specifica organizzazione.
Tra le ipotesi esaminate c’è quella di un’azione coordinata o di un attacco di natura ibrida, ma non ci sono elementi definitivi che consentano di attribuire le intrusioni alla Russia o ad altri Paesi.
Attacchi anche nel resto d’Europa
Quello avvenuto in Sicilia non è un episodio isolato.
Nelle stesse ore anomalie ai sistemi di refrigerazione sono state segnalate in diversi Paesi europei.
Problemi sono stati registrati in Belgio, Lussemburgo, Svezia, Irlanda, Estonia, Finlandia e Paesi Bassi.
Secondo le informazioni raccolte, sono stati coinvolti complessivamente oltre cento negozi e attività alimentari in Europa.
In Belgio diversi supermercati sono stati costretti a svuotare frigoriferi e congelatori, mentre alcuni gestori hanno utilizzato camion refrigerati per cercare di mettere in salvo la merce.
Anomalie sono state segnalate anche in Svezia, Estonia e Irlanda.
Il precedente in Francia
Un precedente importante era già avvenuto in Francia nel mese di ottobre.
Anche in quel caso gli aggressori erano riusciti a intervenire a distanza sui sistemi utilizzati per controllare gli impianti frigoriferi.
Le verifiche avevano individuato vulnerabilità in alcune versioni di software e dispositivi utilizzati per la gestione della refrigerazione.
Le principali catene italiane hanno tuttavia dichiarato di non utilizzare le stesse tecnologie vulnerabili coinvolte nei casi francesi.
Questo non esclude però l’esistenza di problemi simili su dispositivi o piattaforme differenti.
L’allerta era già partita a ottobre
L’Agenzia per la cybersicurezza nazionale aveva già diffuso un’allerta il 13 ottobre, dopo gli attacchi registrati in Francia.
Tra le raccomandazioni rivolte alle aziende c’erano il cambio delle password predefinite, la protezione delle connessioni a distanza e il controllo delle impostazioni dei frigoriferi.
L’Agenzia aveva inoltre invitato le imprese a verificare i propri piani di emergenza per limitare le perdite di alimenti in caso di malfunzionamento degli impianti.
Più sicurezza per frigoriferi e sistemi collegati
Quanto accaduto dimostra come la cybersicurezza non riguardi ormai soltanto computer, smartphone, banche o grandi database.
Anche un frigorifero industriale può essere collegato a Internet e diventare un possibile bersaglio.
Per questo l’Agenzia per la cybersicurezza nazionale indica tra le misure da adottare la separazione dei sistemi industriali dalle normali reti aziendali, l’utilizzo di connessioni protette tramite VPN, l’autenticazione a più fattori e la sostituzione dei dispositivi non più supportati dai produttori.
Dalla Sicilia un problema che riguarda tutta la filiera
Gli episodi registrati nei supermercati siciliani mostrano inoltre che la sicurezza non dipende soltanto dal singolo punto vendita.
Nella gestione degli impianti entrano infatti in gioco supermercati, aziende che producono i sistemi frigoriferi, fornitori di software, società di manutenzione e imprese che gestiscono il controllo remoto.
Una vulnerabilità presente in uno qualsiasi di questi passaggi può diventare una porta d’ingresso.
Per questo le verifiche riguardano non soltanto i supermercati colpiti, ma l’intera catena tecnologica che consente di controllare a distanza celle, congelatori e banchi refrigerati.
L’obiettivo delle indagini è ora capire chi abbia compiuto gli attacchi, se esista una regia comune e soprattutto impedire che episodi analoghi possano ripetersi.
Per la grande distribuzione siciliana resta intanto la necessità di rafforzare ulteriormente la protezione di tutti i dispositivi collegati alla rete, perché un attacco informatico, come dimostrato in queste ore, può produrre conseguenze molto concrete anche sugli scaffali di un supermercato.
Leggi gli approfondimenti su Marsala Live